İki adımlı doğrulama: SMS mi, uygulama mı, güvenlik anahtarı mı?
SMS, doğrulama uygulaması ve güvenlik anahtarının hangi saldırılara karşı koruduğunu tabloyla karşılaştırıyoruz; kurulum, kurtarma kodları ve telefon kaybı planı da içinde.
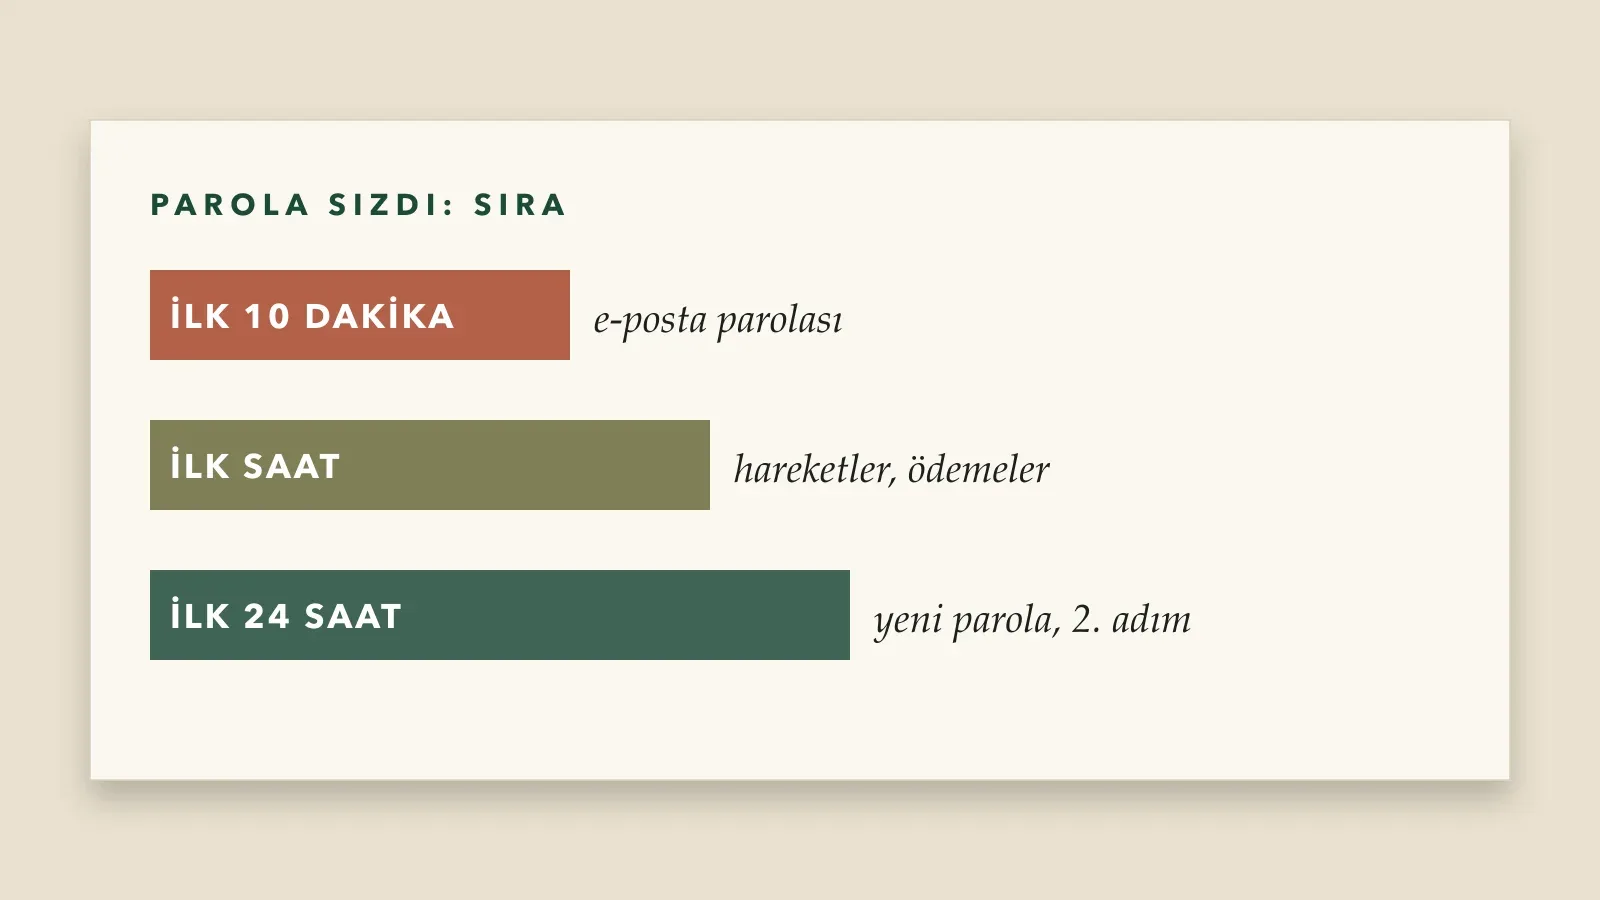
Parolan sızdığında hesabını koruyan tek şey çoğu zaman ikinci adımdır. İki adımlı doğrulama, giriş sırasında parola dışında ikinci bir kanıt istiyor: telefona gelen bir kod, bir uygulamanın ürettiği kod ya da fiziksel bir anahtar. Üç yöntemin korudukları ve koruyamadıkları aynı değil. Betroy'un hesap sayfaları arasında iki adımlı doğrulamaya ayrılmış bir sayfa var (adres listesinde "two-factor-authentication" olarak geçiyor); hangi yöntemleri sunduğunu girişsiz göremedik, o yüzden yöntemleri genel olarak karşılaştırıyor ve kendi hesabında bakman gerekenleri sıralıyoruz.
İki adımlı doğrulama: üç yöntem, üç tehdit
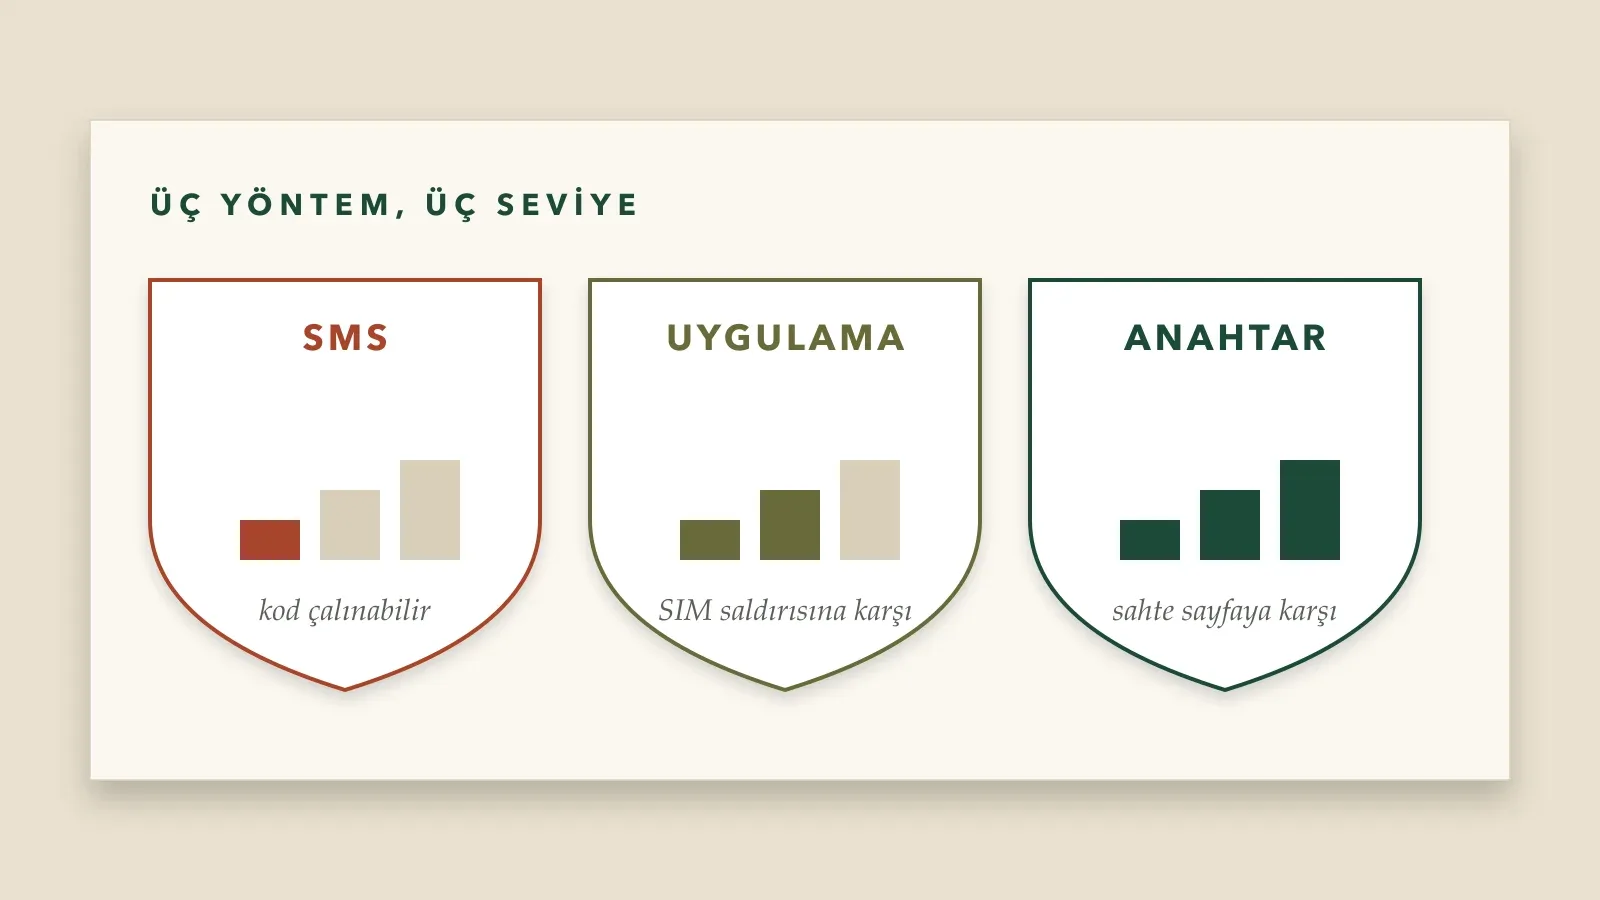
| Yöntem | Nasıl çalışıyor | Telefon numaran ele geçirilirse | Sahte giriş sayfası kodu çalarsa | Telefon kaybolursa |
|---|---|---|---|---|
| SMS kodu | Numarana kısa mesajla gelir | Korumaz | Korumaz | Numarayı başka cihaza taşıyabilirsin |
| Doğrulama uygulaması | Uygulama 30 saniyede bir yeni kod üretir | Korur | Korumaz | Kurtarma kodları gerekir |
| Güvenlik anahtarı (fiziksel) | Anahtarı cihaza takıp onaylarsın | Korur | Korur | İkinci bir anahtar gerekir |
Telefon numarası ele geçirilirse. SIM değişikliği ya da numara devri saldırısında kötü niyetli kişi senin numaranı kendi SIM'ine aktarıyor ve SMS kodları ona gidiyor. Uygulama ve güvenlik anahtarı bu saldırıdan etkilenmiyor, çünkü kod numarana değil cihaza bağlı.
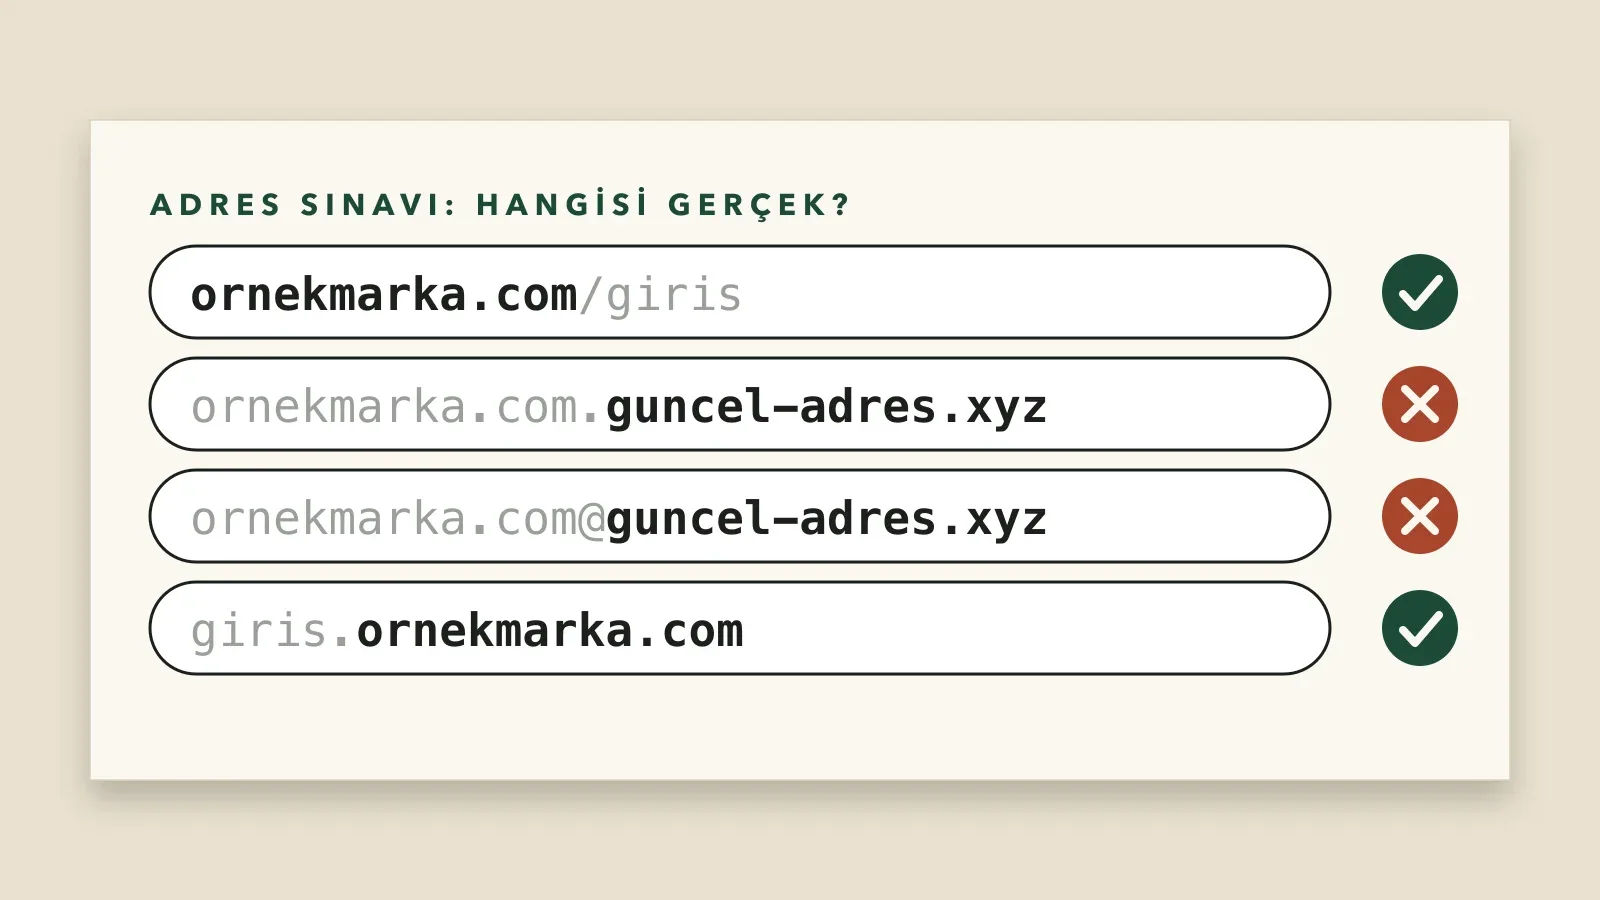
Sahte giriş sayfası kodu çalarsa. Sahte sayfa parolanı ister, sonra "doğrulama kodunu girin" der. Kodu girdiğinde saldırgan o kodu gerçek sitede hemen kullanır. SMS ve uygulama kodları bu saldırıda işe yaramıyor, çünkü kodun kendisi çalınıyor. Güvenlik anahtarı bu saldırıya dayanıklı, çünkü anahtar yalnızca gerçek alan adına cevap veriyor. Bu yüzden iki adımlı doğrulama, adresi sağdan sola okuma alışkanlığının yerini almıyor.
Güvenlik anahtarı ve geçiş anahtarı
Fiziksel güvenlik anahtarı, USB ya da NFC ile cihaza takılan küçük bir donanım. Telefonunuzdaki "geçiş anahtarı" (passkey) aynı mantığı yazılımla veriyor: giriş sırasında parola yerine cihazdaki bir anahtar kullanılıyor. İkisinin ortak gücü, anahtarın yalnızca gerçek alan adıyla konuşması; sahte sayfa taklit etse de anahtar yanıt vermiyor. Bir hesapta bu seçenek varsa önce yedek bir anahtar kaydet; tek anahtarı kaybedersen kurtarma yoluna dönmek zorunda kalırsın.
Hangi yöntemi seçmeli
Seçim, ne sunulduğuna ve neye karşı korunmak istediğine bağlı:
- Sadece SMS seçeneği varsa onu aç; hiç doğrulama olmamasından iyi.
- Uygulama seçeneği varsa SMS yerine onu seç; SIM saldırısı riskini ortadan kaldırıyor.
- Güvenlik anahtarı seçeneği varsa ve hesap sana önemliyse, ikinci bir anahtarla birlikte onu tercih et.
- Yalnızca bir yöntemi destekleyen hesapta, destek ekibine hangi yöntemlerin planlandığını sor.
Doğrulama uygulamasını kurmak
Genel akış çoğu hizmette aynı. Hesabının güvenlik ya da profil bölümünde iki adımlı doğrulamayı aç; ekranda bir QR kod ve bir kurulum anahtarı (uzun harf-rakam dizisi) çıkar. Telefondaki doğrulama uygulamasıyla QR kodu okut ya da anahtarı elle gir. Uygulama 6 haneli bir kod üretmeye başlar; bu kodu sitedeki alana yazarak kurulumu onayla.
Kurulum sırasında verilen kurtarma kodlarını mutlaka kaydet. Bunlar telefonu kaybettiğinde ya da uygulamayı yeniden kurduğunda hesaba girmenin tek yolu olabilir. Kodları parola yöneticine, kâğıda yazıp güvenli bir yere ya da şifreli bir not uygulamasına kaydet; telefon galerisine ekran görüntüsü olarak koyma.
Onay bildirimi yorgunluğu
Bazı hizmetler kodu yazdırmak yerine telefona "Giriş yaptın mı? Onayla" bildirimi gönderir. Saldırgan parolanı biliyorsa bu bildirimi arka arkaya gönderebilir; bıkan kişi bir noktada yanlışlıkla onaylar. Beklemediğin bir onay isteği geldiğinde hiç dokunma, reddet ve parolanı değiştir. Aynı davranış kodlu doğrulamada da var: hiç giriş denemediğin hâlde bir kod geldiyse, birisi parolanı biliyor demektir.
İki cihaz kuralı
Doğrulama uygulaması tek bir telefonda duruyorsa telefon sorun çıkardığında hesabı kaybedersin. Daha sağlam bir düzen iki ayrı yol tutmaktır: asıl yöntem uygulama, yedek yöntem kurtarma kodları (parola yöneticisinde). Bazı uygulamalar kodları şifreli yedekleyip yeni telefona taşımana izin veriyor; telefonu yenilemeden önce bu aktarmayı bir kez dene, eski telefon elindeyken.
SMS'in kalmaya değer olduğu yerler
SMS en zayıf yöntem ama hiç koruma olmamasından iyi, özellikle uygulama ya da güvenlik anahtarı sunmayan hesaplarda. SMS kullanıyorsan iki şey yap: operatörünle numaranı başkasına aktarılmaya karşı koruyan bir kilit ya da şifre tanımlayıp tanımlayamayacağını sor, ve hattına bağlı kimlik bilgilerini (T.C. kimlik, doğum tarihi) başka yerlerde paylaşma. SMS kodu bir mesaj olarak ekranda göründüğü için kilit ekranı bildirimlerini kodu göstermeyecek biçimde ayarla; telefonu başkasının eline geçen kişi kodu görebilir.
Kurulumdan sonra beş kontrol
- Kod gerçekten çalışıyor mu? Hesabından çıkıp tekrar girerek dene.
- Kurtarma kodları kayıtlı mı, ve bir kopyası telefondan ayrı bir yerde mi?
- Hesabına bağlı telefon numarası ve e-posta güncel mi?
- Başka cihazda oturum açıksa kapattın mı?
- Aynı parolayı kullandığın başka hesaplar var mı? İkinci adım yalnızca bu hesabı koruyor.
Kendi hesabında bakılacaklar
Hesabının iki adımlı doğrulama sayfasını açtığında şu soruların cevabı ekranda yoksa destekten yazılı olarak sor:
- Hangi yöntemler destekleniyor: SMS, doğrulama uygulaması, güvenlik anahtarı?
- Çekim talebi, parola değişikliği ya da ödeme yöntemi ekleme gibi işlemler ikinci adımı ayrıca istiyor mu?
- Telefonu kaybedersem hesabı nasıl kurtarırım, hangi belgeler gerekir, ne kadar sürer?
- Kurtarma kodları veriliyor mu, kaç tane, yenilenebiliyor mu?
- İkinci bir cihaz ya da yedek yöntem kaydedebilir miyim?
Sık yapılan yanlışlar
QR kodun ekran görüntüsünü paylaşmak. QR kod ve altındaki kurulum anahtarı, kod üretecinin kendisi. Kurulumdan sonra ekran görüntüsünü sil, kimseyle paylaşma.
Kodu mesajlaşma uygulamasına yazmak. Kodları ya da kurtarma kodlarını sohbette saklamak, o sohbete erişen herkese hesap vermek demek.
Kurulumda parolayı güncellememek. Parolan zaten sızmışsa ikinci adım yalnızca bir engel ekliyor; parolayı da değiştirmeden bırakmak saldırganı yarı yolda bırakır.
Yedek yöntemi kurmamak. Tek telefonla tek yöntem, telefon bozulduğunda hesabı kaybettirir.
Telefon kaybolursa
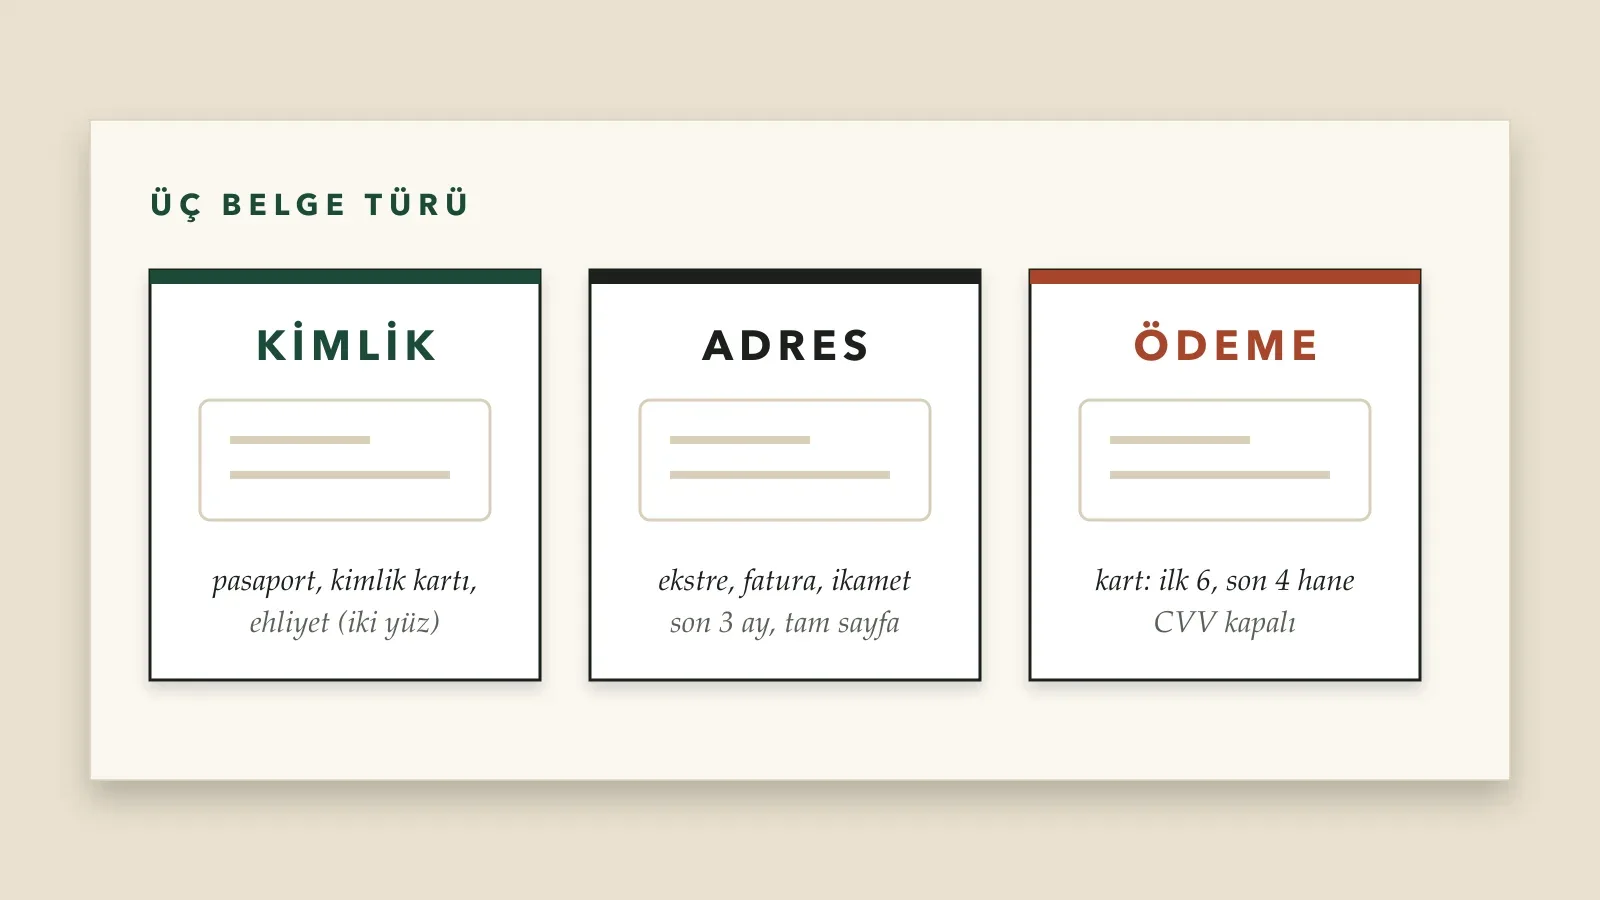
Önce numarayı operatörüne bildirip hattı kilitle. Sonra başka bir cihazdan hesabına gir ve kurtarma kodlarını kullan. Kodlar yoksa destek ekibine yazılı başvur; kimlik doğrulaması istenecektir ve bu süreç günler sürebilir. Hesap doğrulama belgelerini önceden hazır tutmak bu sürede işe yarar.
Kodu kimseyle paylaşma
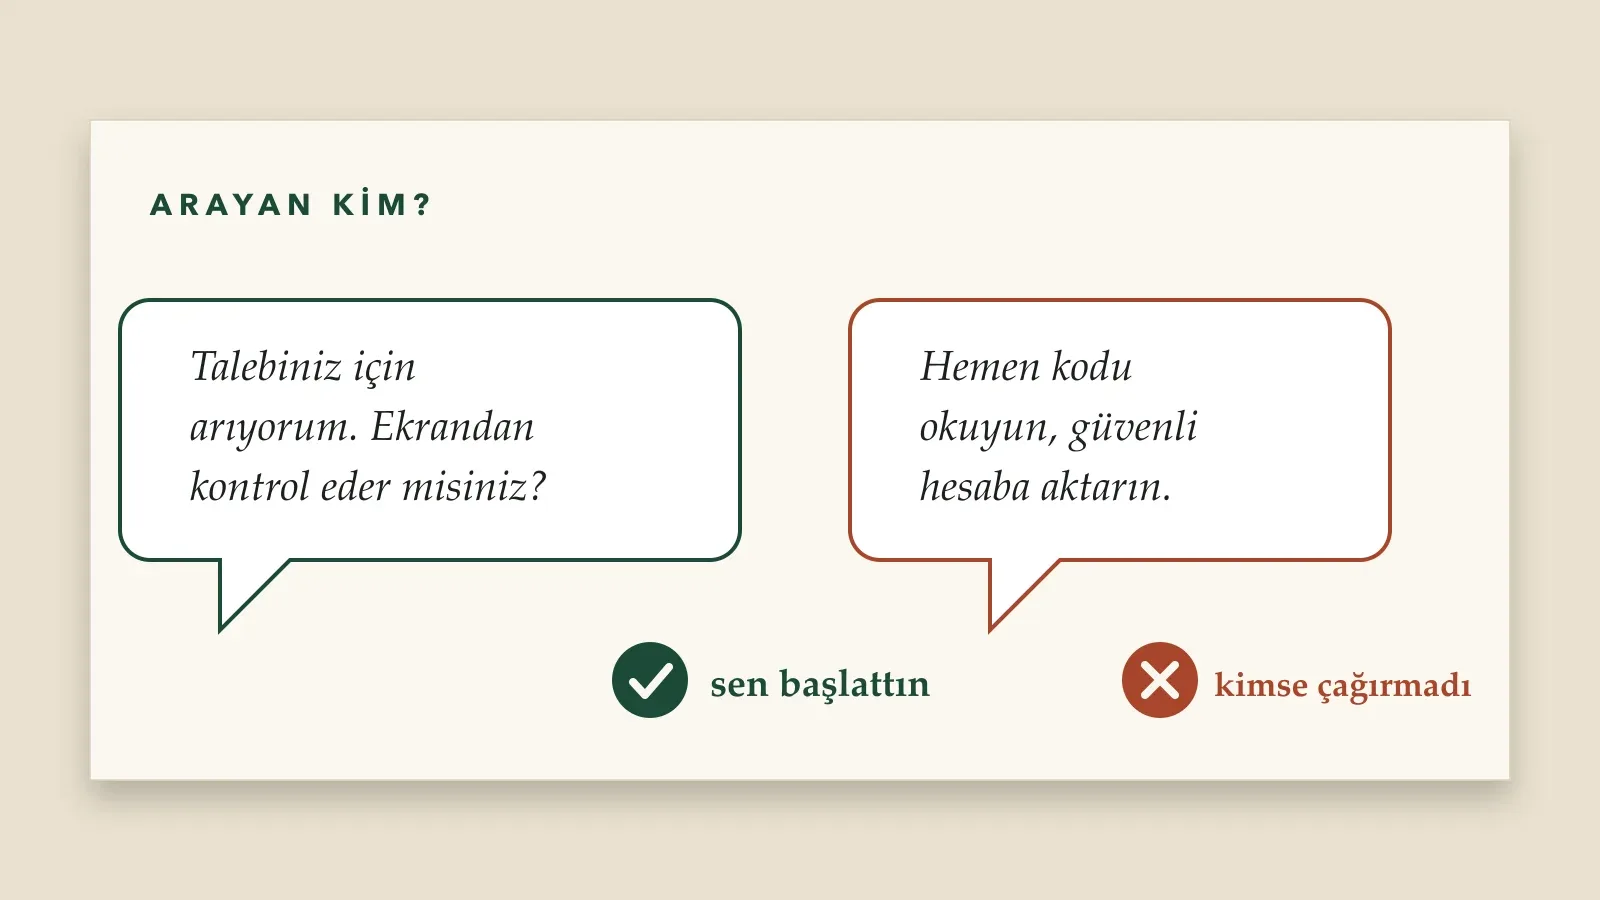
Hiçbir destek görevlisi senden doğrulama kodunu ya da parolayı istemez. "Hesabın güvenliği için kodu söyle" diyen biri, ne söylerse söylesin, kodu hesabına girmek için istiyor. Kod senin onay düğmendir; birine okumak, kapıyı elinle açmakla aynı şeydir. Bu tür görüşmelerin nasıl göründüğünü destek ekibi görüşmesi yazısında örnekle anlattık.
Sık sorulan sorular
SMS ile doğrulama hiç mi güvenli değil?
Kurtarma kodlarını nerede saklamalıyım?
Telefonumu kaybedersem ne olur?
Bu rehber faydalı oldu mu?