Parola ihlali sonrası ilk 24 saat: önce e-posta, sonra hesaplar
Parolan sızdığında ilk 10 dakika, ilk saat ve ilk 24 saat için bir çizelge; Betroy'un SSS yönergesi, hangi hesaptan başlanacağı ve destek yazışması örneği.
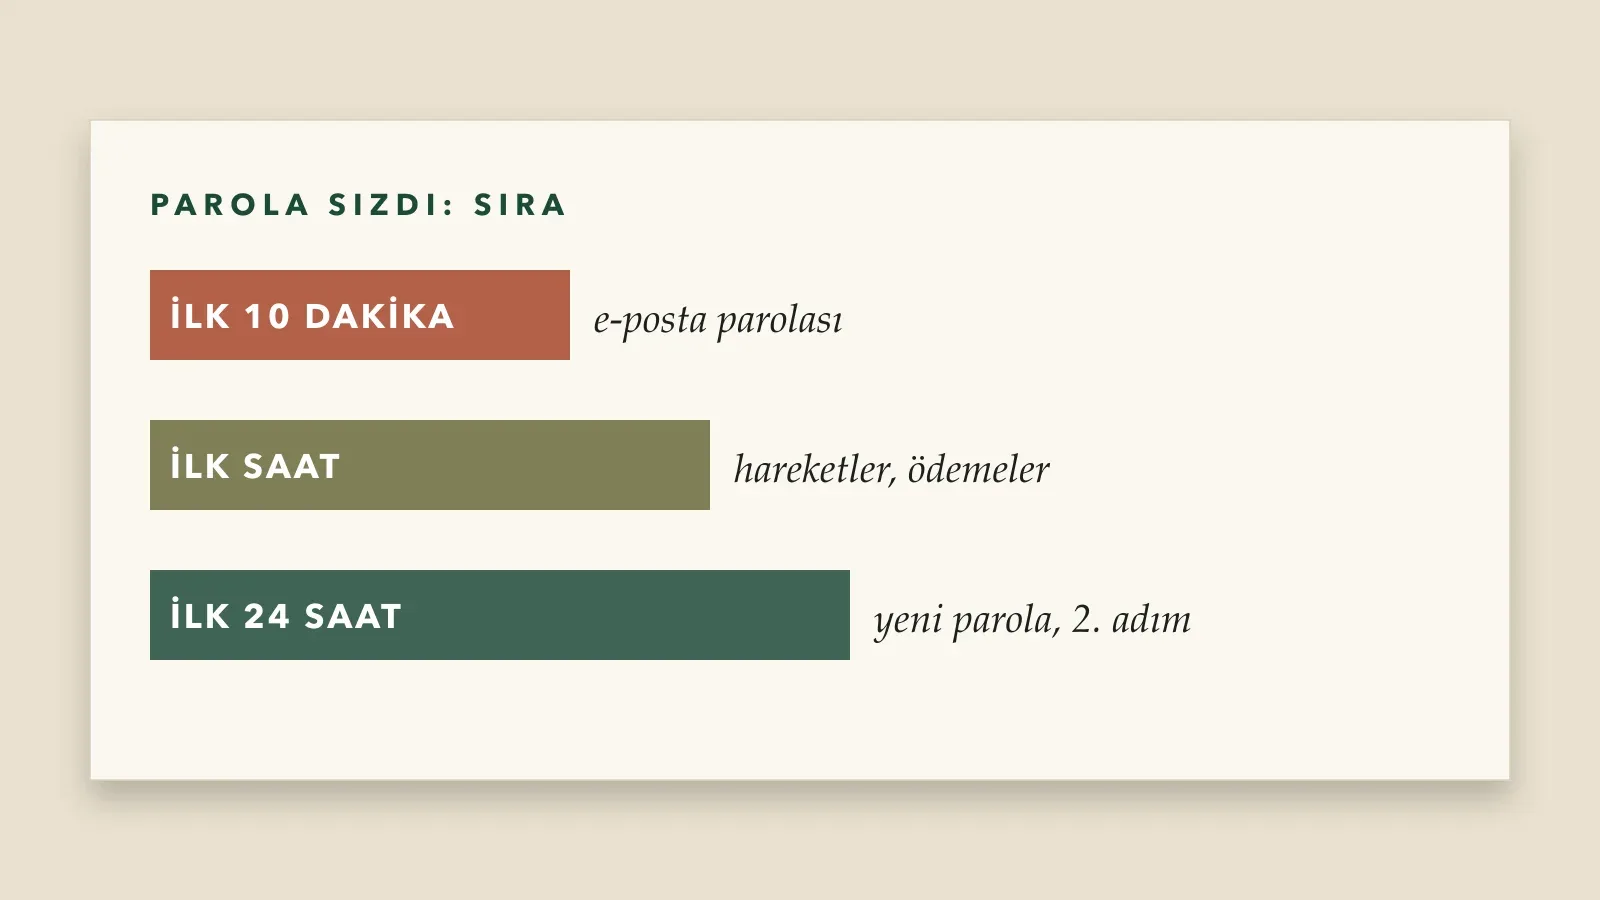
Parolanın sızdığını öğrendiğin an ilk saatler, hasarı belirliyor. Bir parola ihlali bildirimi aldığında ya da hesabında tanımadığın bir hareket gördüğünde sırayı bozmadan hareket etmek gerekiyor: önce e-posta, sonra para içeren hesaplar, sonra geri kalanlar. Aşağıda ilk 10 dakika, ilk saat ve ilk 24 saat için bir çizelge var; Betroy'un SSS sayfasındaki ilgili yönergeyi de ekledik (4 Kasım 2026'da okundu).
Parola ihlali olduğunu nasıl anlarsın
Şunlardan biri varsa parolanın başkasının elinde olduğunu varsay:
- Tanımadığın bir cihazdan ya da konumdan giriş bildirimi geldi.
- Hesabında yapmadığın bir yatırım, çekim ya da bahis hareketi var.
- E-postana "parola değişti", "yeni cihaz" ya da "çekim talebi" mesajı düştü ve sen yapmadın.
- Bir veri ihlali duyurusunda e-posta adresin ya da parolan geçiyor. Adresinin bilinen ihlallerde geçip geçmediğini Have I Been Pwned gibi bir servisle kontrol edebilirsin.
- Parolanı bir sahte sayfaya girdiğini fark ettin.
İlk 10 dakika
| Sıra | Eylem | Neden |
|---|---|---|
| 1 | Başka bir cihazdan (güvenli olduğundan emin olduğun) e-posta hesabının parolasını değiştir | Parola sıfırlama e-postaları buraya gelir; e-posta ele geçmişse diğer hesaplar da düşer |
| 2 | Sızan parolanın başka bir yerde kullanılıp kullanılmadığını düşün | Aynı parola birden çok hesapta varsa hepsi risk altında |
| 3 | Hesaba (Betroy gibi) giriş yapabiliyorsan parolayı değiştir ve açık oturumları kapat | Saldırganın açık oturumu varsa parola değişikliği sonrası kapanır |
| 4 | Giriş yapamıyorsan hemen destek ekibine yaz | Betroy'un SSS sayfası bu durumu derhal destek ekibine bildirmeni söylüyor |
Betroy'un SSS metni tam olarak şunu söylüyor: başka bir kişi şifreni ya da kullanıcı adını öğrenirse bu durumu derhal destek ekibine bildirmelisin; hesabı bloke edip sorunu çözmeye çalışıyorlar. Hesabını başkası kullanıyorsa bekleme, yazılı bildirim gönder.
İlk saat
Hesabı kurtardığında ya da destek yanıt verdiğinde şunları yap:
- Hareketleri incele. Son 24 saatte yapılan yatırım, çekim ve bahisleri not al. Tanımadığın hareketlerin ekran görüntüsünü saat ve tutarla kaydet.
- Ödeme yöntemlerine bak. Hesaba kayıtlı kart, banka hesabı ve cüzdanlardan tanımadığın var mı? Varsa sil ve bankana bildir.
- İletişim bilgilerini kontrol et. E-posta adresi ya da telefon numarası değiştirilmiş olabilir; bu, saldırganın ileride yeniden girmesini sağlar.
- Bankanı bilgilendir. Karttan yetkisiz bir işlem varsa kartı kapat; çoğu banka bu işlemi uygulama üzerinden hemen yapıyor.
İlk 24 saat
Bu aşama, olayın tekrarlanmasını önlemek için.
- Her hesapta ayrı parola. Yeni parolayı bir parola yöneticisinde üret ve sakla; aynı parolayı iki yerde kullanma.
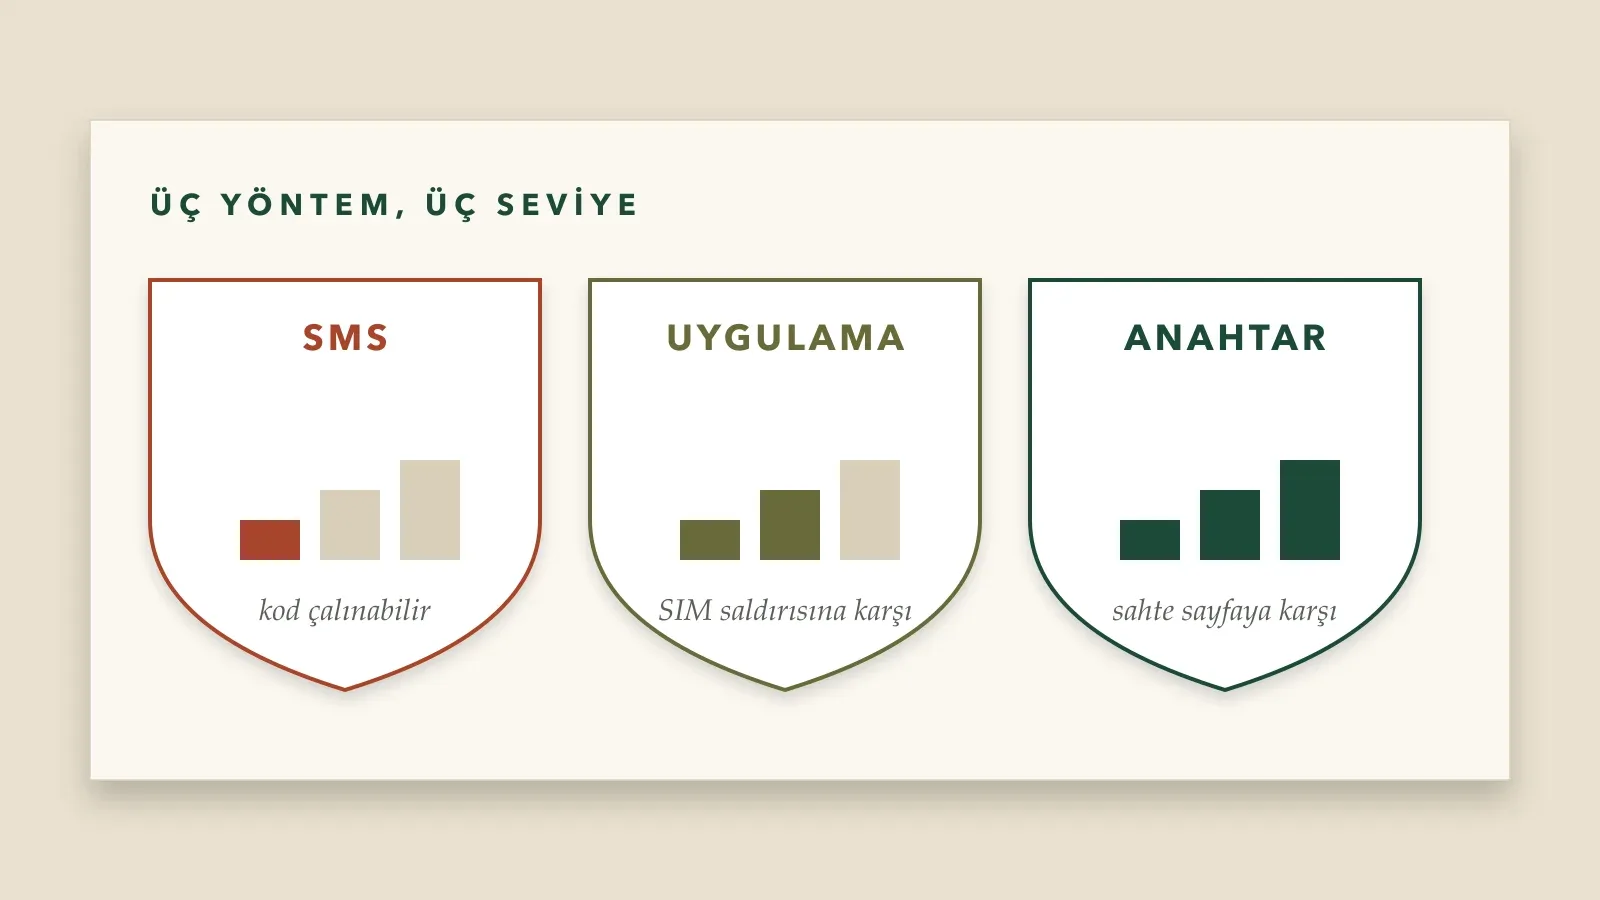
- İki adımlı doğrulamayı aç. Seçenek varsa SMS yerine doğrulama uygulamasını tercih et; yöntemleri iki adımlı doğrulama yazısında karşılaştırdık.
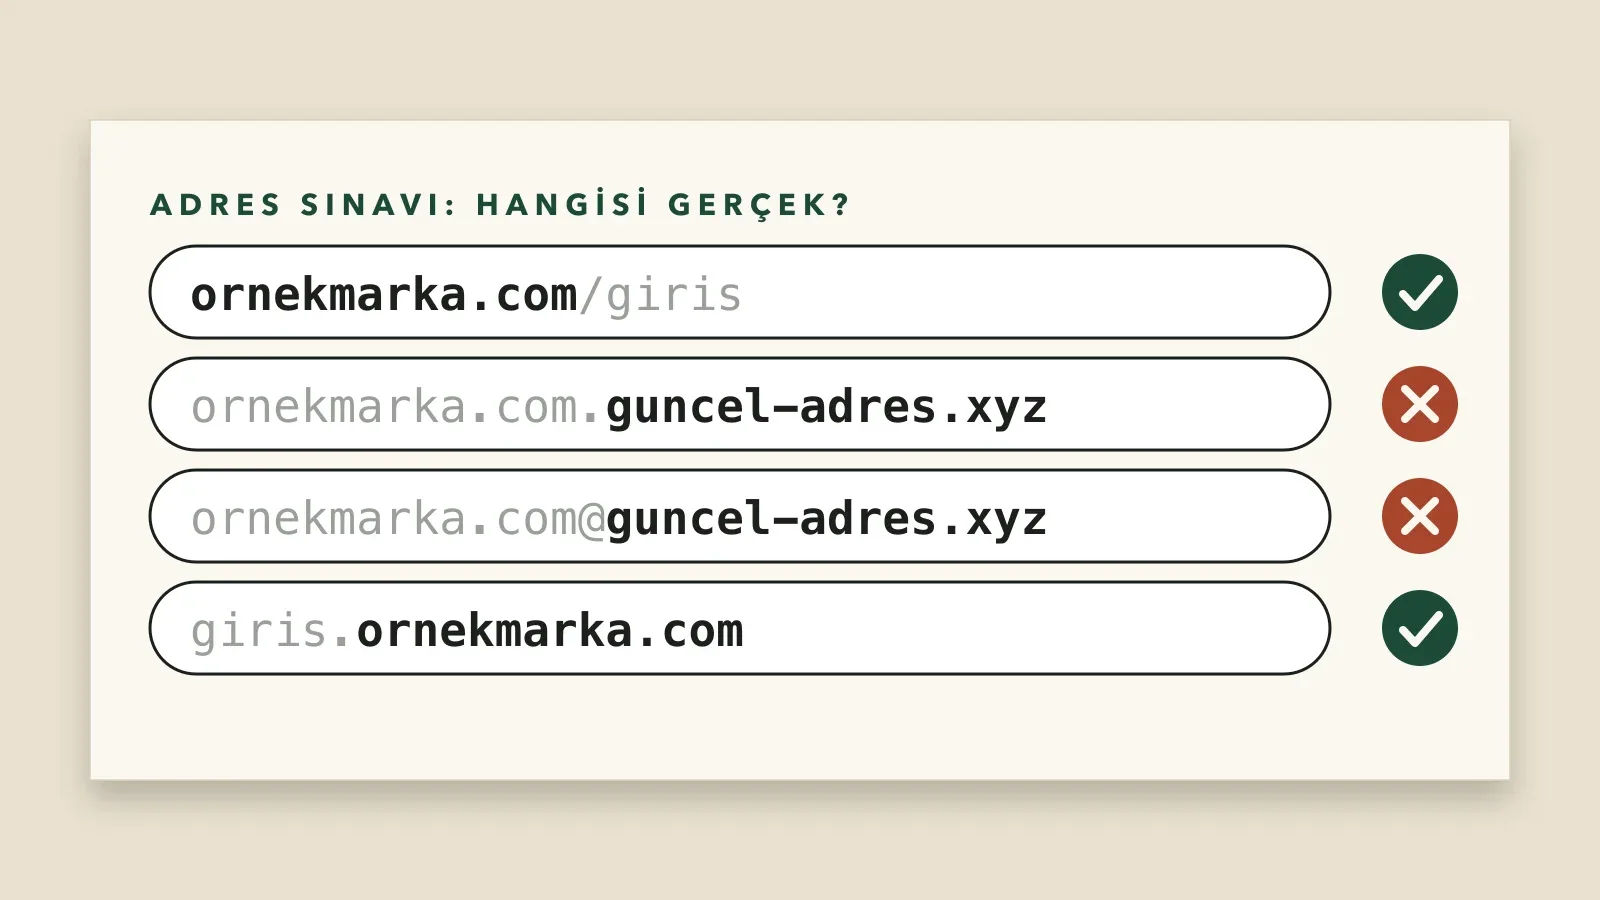
- Parolanın nereden sızdığını bul. Sahte bir sayfa mı, ele geçirilmiş bir cihaz mı, başka bir sitedeki ihlal mi? Sahte sayfa şüphen varsa adres okuma kuralını uygula ve adresi bildir.
- Cihazı tara. Şüpheli bir uygulama ya da tarayıcı eklentisi kurduysan kaldır; gerekiyorsa cihazda güvenlik taraması yap.
- Başkalarının hesaplarını kontrol et. Aynı parolayı kullandığın e-ticaret, sosyal medya ve banka uygulamalarında da parolayı yenile.
Örnek bir gece
Kurgusal bir senaryo: Elif akşam 22:40'ta e-postasına "yeni cihazdan giriş" bildirimi görüyor, giren kendisi değil.
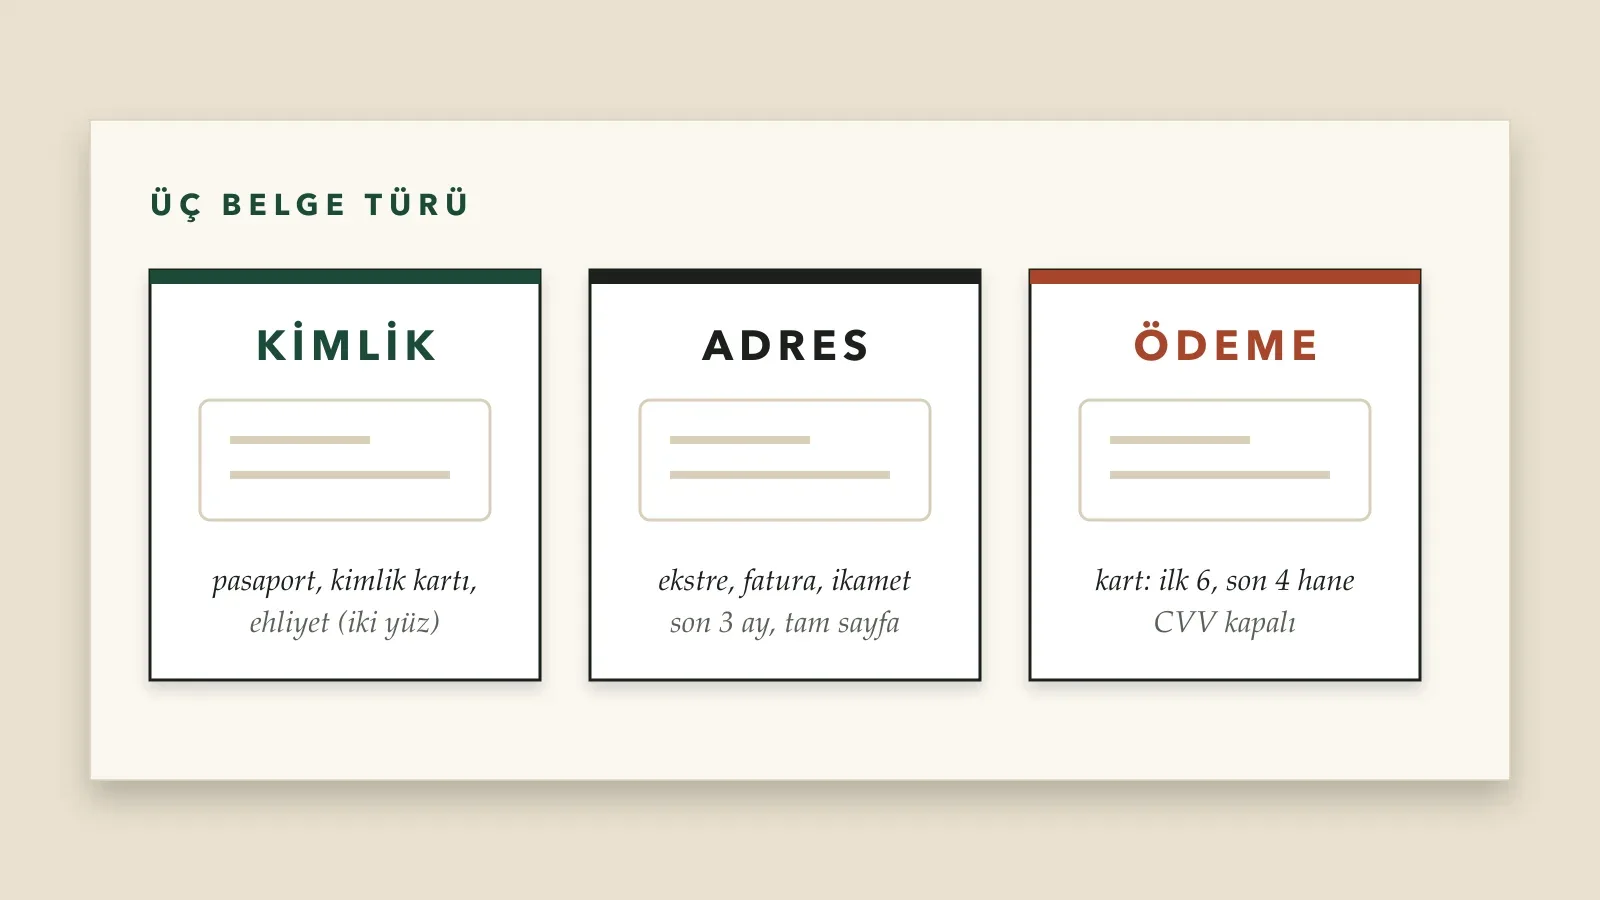
22:42'de başka bir cihazdan e-posta hesabına girip parolayı değiştiriyor ve açık oturumları kapatıyor. 22:50'de bahis hesabına girmeye çalışıyor, parolası değişmiş, giriş yapamıyor. 22:55'te sitenin canlı desteğine yazıyor: hesabına kendisinin girmediğini, saat ve cihaz bilgisini veriyor. 23:20'de destek hesabı bloke ediyor ve belge istiyor. Ertesi sabah son 24 saatin hareketini inceliyor: iki yatırım yapılmış, biri tanımadığı bir karttan; çekim yok. Bankasına kartı bildiriyor.
Sıra e-posta, hesap, destek ve banka. Elif'in ilk 10 dakikada yaptığı e-posta parolası, saldırganın hesabı yeniden ele geçirmesini engelliyor.
Hangi hesaptan başla
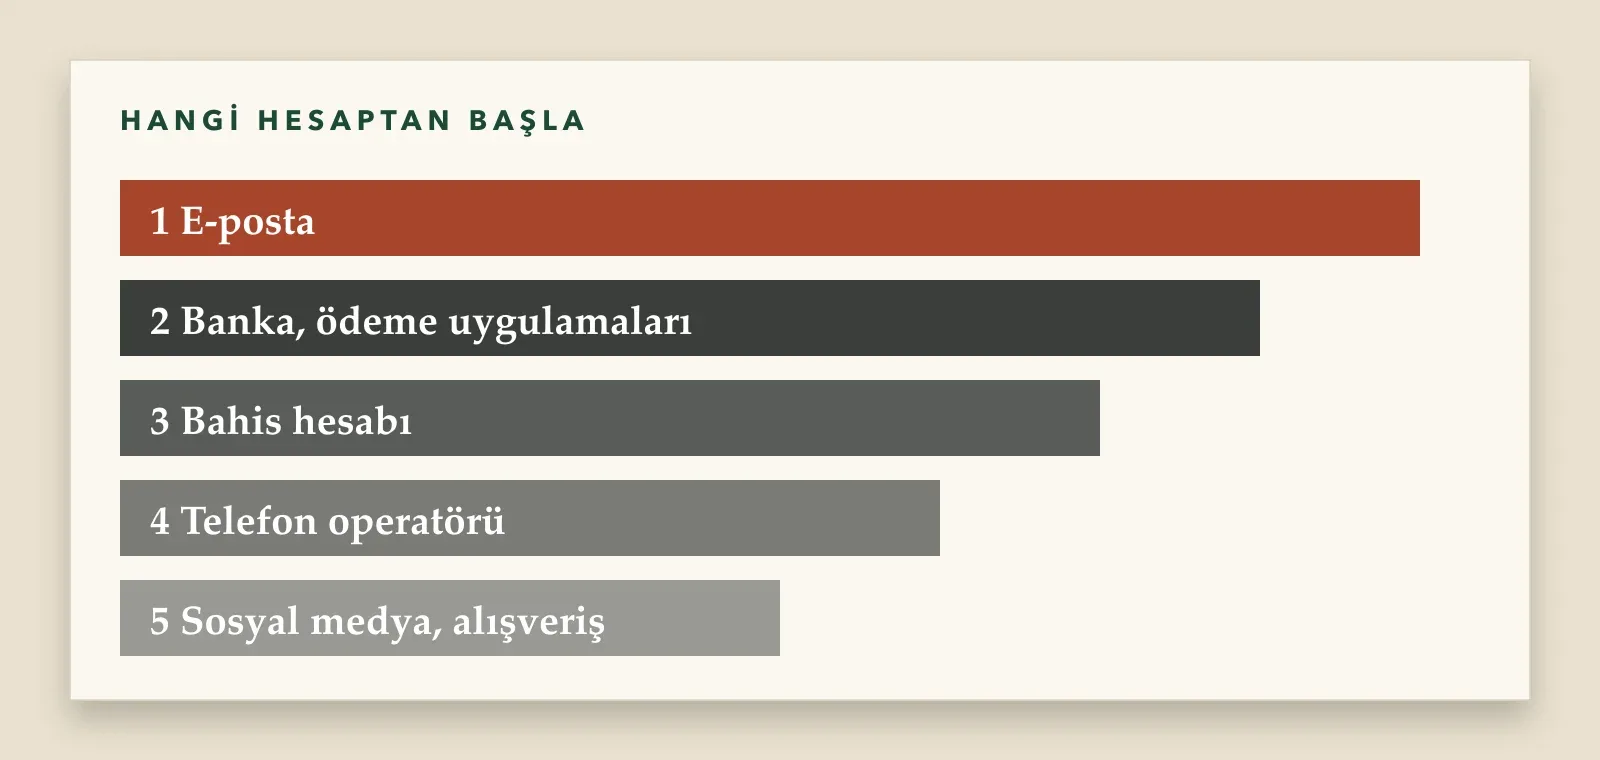
Birden çok hesabın parolası sızmış olabilir. Öncelik sırası, bir hesabın ele geçirilmesinin diğerlerine ne kadar zarar verdiğine göre:
| Sıra | Hesap | Neden |
|---|---|---|
| 1 | E-posta | Tüm parola sıfırlamaları buraya gelir |
| 2 | Banka ve ödeme uygulamaları | Doğrudan para |
| 3 | Bahis/oyun hesabı | Bakiye ve kayıtlı ödeme yöntemleri |
| 4 | Telefon operatörü hesabı | SMS kodları ve numara devri |
| 5 | Sosyal medya, alışveriş | Kimlik taklidi, kart bilgisi |
Aynı parolayı kullandığın her hesapta parola değiştirmek gerekiyor; sızıntı otomatik araçlarla birçok sitede denenebiliyor.
Parola yöneticisi kurmak
Her hesaba farklı, uzun bir parola hatırlamak mümkün değil; bunun için parola yöneticisi var. Kurulumun üç adımı: bir yönetici seç (tarayıcının kendi yöneticisi de iş görür), tek bir ana parola belirle (uzun bir cümle olabilir) ve bu ana parolayı hiçbir yerde kullanma, ardından hesaplarını sırayla yeni rastgele parolalarla güncelle. Yönetici aynı zamanda sahte sayfalara karşı bir kalkan: kayıtlı alan adı dışında otomatik doldurmuyor.
Sık yapılan hatalar
E-postayı atlamak. Para hesabının parolasını değiştirip e-postaya dokunmamak, saldırganın yeniden parola sıfırlamasına izin verir.
Eski parolayı küçük değişiklikle yenilemek. "Parola1" yerine "Parola2" yapmak sızıntı listelerinde otomatik denemelerle bulunuyor. Rastgele, uzun bir parola üret.
Bildirimi geciktirmek. Destek yazışmasına ne kadar geç başlarsan, hareketleri kanıtlamak o kadar zorlaşıyor. Betroy'un metnindeki "derhal" kelimesi buna işaret ediyor.
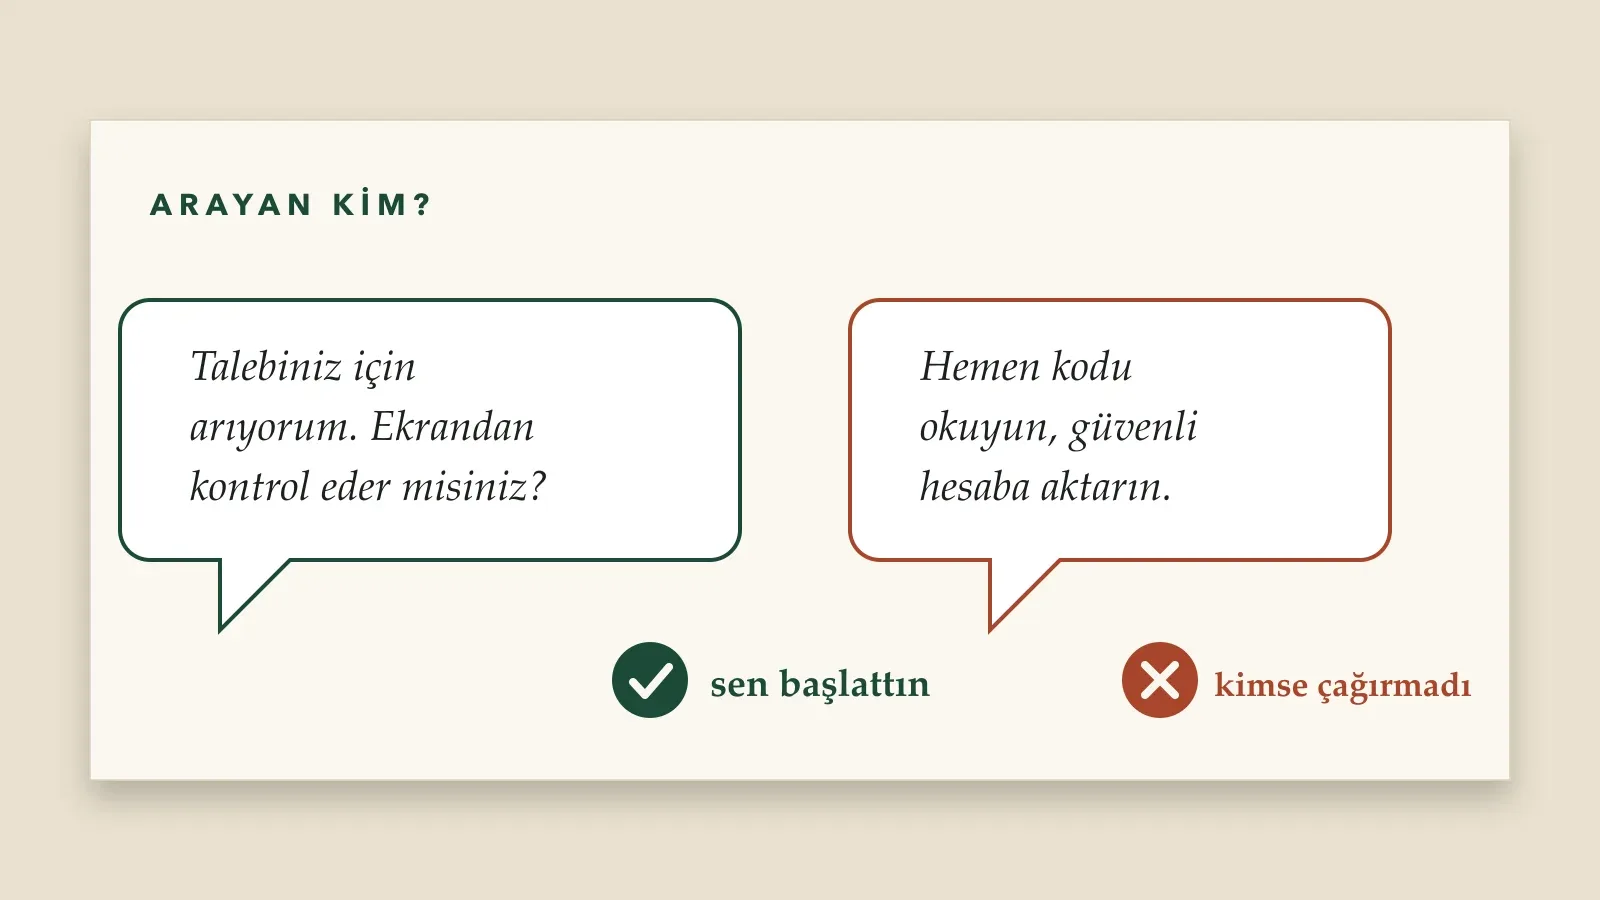
Yardım sandığın bir mesaja parola vermek. İhlalden sonra "hesabı kurtarmak için" arayan ya da yazan kişiler sıkça saldırganın kendisi oluyor. Parola ya da SMS kodu isteyen her kişiyi, hangi markadan olursa olsun, sahte say.
Destek yazışması nasıl yazılır
Destek ekibine yazarken kısa ve yazılı olsun; telefonla anlatmak yerine kayıt bırak. Örnek bir mesaj: "Hesabıma [tarih, saat] itibarıyla tarafımdan yapılmayan bir giriş oldu. Hesabı güvenliğe almanızı, son 48 saate ait giriş kayıtlarını ve işlem hareketlerini, hesapta kayıtlı ödeme yöntemlerinin ne zaman eklendiğini paylaşmanızı talep ediyorum. Hareketlerin ekran görüntüleri ektedir." Mesajı gönderdiğin tarihi ve aldığın yanıtı kaydet; yanıt gecikirse aynı yazışmanın altından hatırlat.
Kayıtları sakla
Her şey düzeldiğinde olayın kısa bir özetini yaz: ne zaman fark ettin, ne yaptın, hangi hareketler tanımadığın hareketlerdi, destek ne zaman yanıt verdi. Bir sonraki olayda ya da bir anlaşmazlıkta bu not işini görür. Hesap sana geri verildiyse, bütçe defterine tanımadığın hareketleri ayrı işaretle; seans bütçenle karışmasın.
Parola ihlali sonrası atılan ilk adımların sırası, ikinci hesabın da düşüp düşmeyeceğini belirliyor.
Sık sorulan sorular
Önce hangi parolayı değiştirmeliyim?
Başkası parolamı öğrenirse Betroy ne diyor?
Parola yöneticisi şart mı?
Bu rehber faydalı oldu mu?